

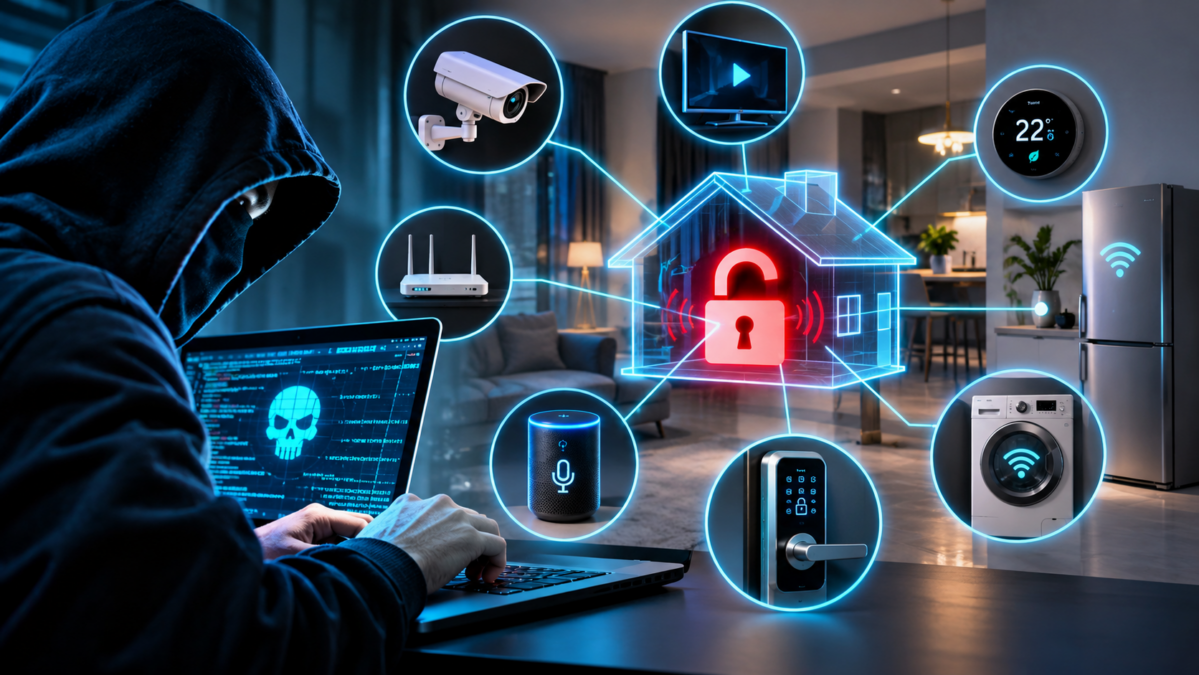
Φανταστείτε να βρίσκεστε στο σπίτι σας και κάποιος άγνωστος να μπορεί να παρακολουθεί τι συμβαίνει μέσα από την κάμερα ασφαλείας.
 Γιώργος Αθανασίου
Να γνωρίζει πότε λείπετε, να έχει πρόσβαση στο δίκτυό σας ή ακόμη και να ελέγχει ορισμένες από τις συσκευές σας. Χωρίς να έχει παραβιάσει την πόρτα, χωρίς να έχει εμφανιστεί ποτέ μπροστά σας.
Αυτό που μέχρι πριν από λίγα χρόνια έμοιαζε με σενάριο ταινίας επιστημονικής φαντασίας αποτελεί πλέον πραγματικό κίνδυνο της ψηφιακής εποχής.
Η εξάπλωση των έξυπνων συσκευών, του Internet of Things (IoT), έχει μετατρέψει τα σπίτια και τους επαγγελματικούς χώρους σε μικρά ψηφιακά δίκτυα. Τηλεοράσεις, κάμερες, συναγερμοί, έξυπνες κλειδαριές, θερμοστάτες, ψυγεία, υπολογιστές και κινητά τηλέφωνα επικοινωνούν μεταξύ τους και συνδέονται στο διαδίκτυο.
Κάθε νέα σύνδεση προσφέρει ευκολία. Ταυτόχρονα, όμως, μπορεί να δημιουργήσει ένα ακόμη σημείο ευπάθειας.
Το ερώτημα δεν είναι πλέον μόνο εάν προστατεύουμε τον υπολογιστή και το κινητό μας. Είναι εάν γνωρίζουμε πόσο ασφαλές είναι ολόκληρο το ψηφιακό περιβάλλον στο οποίο ζούμε και εργαζόμαστε.
ΔΙΑΒΑΣΤΕ ΕΠΙΣΗΣ:Κυβερνοαπάτες μέσω σελίδων 404 – Πώς οι χάκερ κρύβουν παγίδες στο διαδίκτυο
Μπορεί ένας χάκερ να εισβάλει στο σπίτι μας μέσω διαδικτύου;
Η απάντηση είναι ναι. Και δεν χρειάζεται πάντοτε ιδιαίτερα εξελιγμένη τεχνολογία.
Ένας κυβερνοεγκληματίας μπορεί να επιχειρήσει να αποκτήσει πρόσβαση σε μια συσκευή που διαθέτει αδύναμο κωδικό, παλιό λογισμικό ή γνωστή αδυναμία ασφαλείας.
Συχνά, οι χρήστες εγκαθιστούν μια έξυπνη συσκευή, τη συνδέουν στο Wi-Fi και δεν ασχολούνται ξανά με τις ρυθμίσεις ασφαλείας της. Διατηρούν τον αρχικό κωδικό του κατασκευαστή, δεν εγκαθιστούν ενημερώσεις και αφήνουν ενεργές λειτουργίες απομακρυσμένης πρόσβασης που δεν χρειάζονται.
Αυτές οι παραλείψεις δημιουργούν ευκαιρίες για κακόβουλες ενέργειες.
Δεν σημαίνει ότι κάθε συνδεδεμένη συσκευή θα παραβιαστεί. Σημαίνει, όμως, ότι μια ανεπαρκώς προστατευμένη συσκευή μπορεί να αποτελέσει στόχο και, σε ορισμένες περιπτώσεις, σημείο εισόδου σε ένα ευρύτερο δίκτυο.
ΔΙΑΒΑΣΤΕ ΕΠΙΣΗΣ:ΕΥΠ: 19 επιθέσεις χάκερ στο Δημόσιο σε ένα χρόνο
Οι έξυπνες συσκευές ως ψηφιακοί «Δούρειοι Ίπποι»
Το Internet of Things περιλαμβάνει τις συσκευές που συνδέονται στο διαδίκτυο και ανταλλάσσουν δεδομένα.
Πολλές από αυτές βρίσκονται ήδη στα σπίτια μας.
Οι κάμερες ασφαλείας: Εάν κάποιος αποκτήσει πρόσβαση, μπορεί να παρακολουθεί εικόνα από το εσωτερικό ή το εξωτερικό του σπιτιού. Σε ορισμένες περιπτώσεις μπορεί να αποκτήσει πρόσβαση και σε αποθηκευμένο υλικό.
Οι έξυπνες τηλεοράσεις: Συνδέονται στο διαδίκτυο, χρησιμοποιούν εφαρμογές και ενδέχεται να διαθέτουν μικρόφωνα ή κάμερες. Μια ευπάθεια ασφαλείας ή ένας παραβιασμένος λογαριασμός μπορεί να θέσει σε κίνδυνο προσωπικά δεδομένα.
Οι έξυπνες κλειδαριές και τα συστήματα συναγερμού: Εάν ένας εισβολέας καταφέρει να αποκτήσει τα απαραίτητα δικαιώματα ελέγχου, ενδέχεται να επηρεάσει τη λειτουργία τους. Γι’ αυτό η προστασία τους απαιτεί ιδιαίτερη προσοχή.
Τα έξυπνα ηχεία και οι ψηφιακοί βοηθοί: Συλλέγουν και επεξεργάζονται πληροφορίες μέσω φωνητικών εντολών. Η ασφάλεια των λογαριασμών και των συνδεδεμένων υπηρεσιών είναι ιδιαίτερα σημαντική.
Οι οικιακές συσκευές: Ψυγεία, πλυντήρια, κλιματιστικά και θερμοστάτες μπορεί να διαθέτουν σύνδεση στο διαδίκτυο. Εάν δεν υποστηρίζονται πλέον από τον κατασκευαστή ή δεν ενημερώνονται, μπορεί να παραμένουν εκτεθειμένα σε γνωστές αδυναμίες.
Το πρόβλημα δεν περιορίζεται στη λειτουργία μιας συσκευής. Εάν ο εισβολέας αποκτήσει πρόσβαση σε ένα σημείο του δικτύου, μπορεί να επιχειρήσει να κινηθεί και προς άλλες συνδεδεμένες συσκευές, ανάλογα με τις ρυθμίσεις και τις δικλίδες ασφαλείας.
Αυτός είναι ο πραγματικός κίνδυνος των έξυπνων συσκευών: μια φαινομενικά ασήμαντη αδυναμία μπορεί να έχει ευρύτερες συνέπειες.
ΔΙΑΒΑΣΤΕ ΕΠΙΣΗΣ:Κυβερνοεπιθέσεις στα σούπερ μάρκετ: Πόσο προστατευμένα είναι τα ταμεία και τα προσωπικά στοιχεία των πελατών;
Γίνεται συνήθως η κυβερνοεπίθεση μέσω Wi-Fi;
Το Wi-Fi αποτελεί μία από τις βασικές πύλες σύνδεσης των συσκευών μας με το διαδίκτυο. Δεν είναι, όμως, ο μοναδικός τρόπος εισβολής.
Υπάρχουν διαφορετικές διαδρομές που μπορεί να αξιοποιήσει ένας κυβερνοεγκληματίας.
1. Μέσω του ασύρματου δικτύου Wi-Fi
Ένα δίκτυο με αδύναμο κωδικό ή ανεπαρκή κρυπτογράφηση μπορεί να επιτρέψει σε μη εξουσιοδοτημένο χρήστη να συνδεθεί. Από εκεί μπορεί να επιχειρήσει να εντοπίσει άλλες συσκευές και αδυναμίες.
2. Μέσω του ίδιου του router
Το router είναι η συσκευή που συνδέει το σπίτι ή την επιχείρηση με το διαδίκτυο. Εάν διαθέτει παλιό λογισμικό, προεπιλεγμένους κωδικούς ή λανθασμένες ρυθμίσεις, μπορεί να αποτελέσει στόχο.
Η Ευρωπαϊκή Υπηρεσία Κυβερνοασφάλειας (ENISA) έχει προειδοποιήσει για τις αδυναμίες ασφαλείας των οικιακών routers και τους κινδύνους που δημιουργούν οι προεπιλεγμένοι κωδικοί και οι μη ασφαλείς ρυθμίσεις.
3. Μέσω εφαρμογών και λογαριασμών
Μια συσκευή μπορεί να είναι καλά προστατευμένη, αλλά ο λογαριασμός μέσω του οποίου την ελέγχουμε να έχει παραβιαστεί.
Ένα κλεμμένο συνθηματικό, ένα ηλεκτρονικό μήνυμα ηλεκτρονικού ψαρέματος (phishing) ή ένας λογαριασμός χωρίς δεύτερο επίπεδο ταυτοποίησης μπορεί να δώσει πρόσβαση σε υπηρεσίες που ελέγχουν τις συσκευές μας.
4. Μέσω Bluetooth και άλλων ασύρματων συνδέσεων
Ορισμένες συσκευές χρησιμοποιούν Bluetooth ή άλλα πρωτόκολλα επικοινωνίας. Εάν υπάρχουν ευπάθειες ή λανθασμένες ρυθμίσεις, μπορούν να δημιουργηθούν πρόσθετοι κίνδυνοι.
Επομένως, δεν αρκεί να προστατεύσουμε μόνο τον κωδικό του Wi-Fi. Πρέπει να προστατεύσουμε ολόκληρο το ψηφιακό οικοσύστημα του σπιτιού μας.
Τι μπορεί να συμβεί εάν ένας χάκερ αποκτήσει πρόσβαση;
Οι συνέπειες εξαρτώνται από τη συσκευή, το επίπεδο πρόσβασης και τον σκοπό της επίθεσης.
Οι πιθανές επιπτώσεις περιλαμβάνουν:
- Παραβίαση προσωπικών δεδομένων: Πρόσβαση σε φωτογραφίες, έγγραφα, αρχεία και προσωπικές πληροφορίες.
- Παρακολούθηση: Παράνομη πρόσβαση σε κάμερες, μικρόφωνα ή δεδομένα χρήσης.
- Οικονομική απάτη: Υποκλοπή στοιχείων σύνδεσης, κωδικών και τραπεζικών πληροφοριών.
- Εκβιασμός: Απειλές δημοσιοποίησης προσωπικού υλικού ή πληροφοριών.
- Απενεργοποίηση συστημάτων: Διακοπή λειτουργίας συσκευών, υπηρεσιών ή συστημάτων ασφαλείας.
- Επέκταση της επίθεσης: Χρήση μιας παραβιασμένης συσκευής ως αφετηρίας για την επίθεση σε άλλες.
Υπάρχει και μια λιγότερο γνωστή απειλή. Οι χάκερ μπορούν να μετατρέψουν ανεπαρκώς προστατευμένες έξυπνες συσκευές σε μέρος ενός δικτύου υπολογιστών και συσκευών που ελέγχονται εξ αποστάσεως, γνωστού ως botnet.
Έτσι, μια κάμερα ή ένα router μπορεί να χρησιμοποιηθεί χωρίς τη γνώση του ιδιοκτήτη του για επιθέσεις εναντίον τρίτων.
Δεν κινδυνεύουν μόνο τα σπίτια: Στο στόχαστρο και οι επιχειρήσεις
Το ίδιο πρόβλημα υπάρχει στους χώρους εργασίας.
Μια μικρή επιχείρηση μπορεί να διαθέτει υπολογιστές, εκτυπωτές, κάμερες, συστήματα συναγερμού, ασύρματα δίκτυα και συσκευές αποθήκευσης δεδομένων.
Εάν όλα λειτουργούν στο ίδιο δίκτυο χωρίς διαχωρισμό και επαρκή προστασία, μια παραβιασμένη συσκευή μπορεί να δημιουργήσει πρόσθετους κινδύνους για ολόκληρη την επιχείρηση.
Οι συνέπειες μπορεί να είναι ιδιαίτερα σοβαρές:
- Κλοπή πελατολογίων και εμπορικών δεδομένων.
- Πρόσβαση σε οικονομικά στοιχεία και τιμολόγια.
- Διακοπή λειτουργίας υπολογιστών και συστημάτων.
- Απαίτηση λύτρων μέσω επιθέσεων ransomware.
- Διαρροή προσωπικών δεδομένων εργαζομένων και πελατών.
- Οικονομική ζημιά και απώλεια εμπιστοσύνης.
Δεν χρειάζεται μια επιχείρηση να είναι μεγάλη για να γίνει στόχος. Συχνά, οι μικρότερες επιχειρήσεις διαθέτουν λιγότερους πόρους για την προστασία των συστημάτων τους.
Πώς προστατεύουμε το σπίτι μας από κυβερνοεπιθέσεις;
Η προστασία δεν απαιτεί απαραίτητα εξειδικευμένες γνώσεις. Απαιτεί, όμως, ορισμένες βασικές ενέργειες που πρέπει να γίνουν από την πρώτη ημέρα εγκατάστασης μιας έξυπνης συσκευής.
1. Αλλάζουμε τους αρχικούς κωδικούς
Δεν κρατάμε τους κωδικούς που δίνει ο κατασκευαστής. Χρησιμοποιούμε ισχυρούς και μοναδικούς κωδικούς για το router, τις κάμερες, τις τηλεοράσεις και τους λογαριασμούς μας.
2. Ενεργοποιούμε ισχυρή προστασία Wi-Fi
Χρησιμοποιούμε WPA2 ή WPA3, εφόσον υποστηρίζεται από τον εξοπλισμό μας. Αποφεύγουμε παλιότερα και ανεπαρκή πρότυπα ασφαλείας.
3. Ενημερώνουμε τακτικά τις συσκευές
Εγκαθιστούμε ενημερώσεις λογισμικού και firmware. Οι ενημερώσεις διορθώνουν αδυναμίες που μπορεί να έχουν ήδη εντοπιστεί από ερευνητές ασφαλείας ή εγκληματίες.
4. Ενεργοποιούμε τη διπλή ταυτοποίηση
Όπου προσφέρεται, ενεργοποιούμε τον έλεγχο ταυτότητας δύο παραγόντων (2FA ή MFA). Έτσι, η γνώση μόνο του κωδικού δεν αρκεί για την πρόσβαση στον λογαριασμό.
5. Απενεργοποιούμε λειτουργίες που δεν χρησιμοποιούμε
Εάν δεν χρειαζόμαστε απομακρυσμένη πρόσβαση στις κάμερες ή σε άλλες συσκευές, την απενεργοποιούμε. Περιορίζουμε επίσης τις άδειες εφαρμογών στα απολύτως απαραίτητα.
6. Δημιουργούμε ξεχωριστό δίκτυο για τις έξυπνες συσκευές
Μια ιδιαίτερα χρήσιμη πρακτική είναι να διαχωρίζουμε τις συσκευές IoT από τους υπολογιστές και τα αρχεία που περιέχουν προσωπικά ή επαγγελματικά δεδομένα.
Πολλά σύγχρονα routers προσφέρουν λειτουργία Guest Network ή δυνατότητα δημιουργίας ξεχωριστών δικτύων. Έτσι, μια ευάλωτη έξυπνη συσκευή δεν αποκτά αυτομάτως πρόσβαση σε όλο το εσωτερικό δίκτυο.
7. Αγοράζουμε συσκευές από αξιόπιστους κατασκευαστές
Πριν αγοράσουμε μια έξυπνη συσκευή, ελέγχουμε εάν ο κατασκευαστής προσφέρει ενημερώσεις ασφαλείας και για πόσο χρονικό διάστημα θα υποστηρίζει το προϊόν.
Μια φθηνή συσκευή χωρίς υποστήριξη μπορεί τελικά να κοστίσει πολύ περισσότερο.
8. Ασφαλίζουμε το κινητό μας
Το κινητό είναι συχνά το κέντρο ελέγχου του έξυπνου σπιτιού. Διαχειρίζεται κάμερες, συναγερμούς, κλειδαριές, λογαριασμούς και εφαρμογές.
Χρησιμοποιούμε κλείδωμα οθόνης, ενημερωμένο λογισμικό και εφαρμογές μόνο από αξιόπιστες πηγές.
Τι πρέπει να κάνουν οι επιχειρήσεις;
Οι επαγγελματικοί χώροι χρειάζονται ακόμη πιο οργανωμένη προστασία.
Ο διαχωρισμός των δικτύων, η χρήση firewall, οι τακτικές ενημερώσεις, η δημιουργία αντιγράφων ασφαλείας και η πολυπαραγοντική ταυτοποίηση αποτελούν βασικά μέτρα.
Εξίσου σημαντική είναι η εκπαίδευση των εργαζομένων. Ένα παραπλανητικό ηλεκτρονικό μήνυμα μπορεί να αποτελέσει την αρχή μιας επίθεσης, ακόμη και όταν τα τεχνικά συστήματα είναι σχετικά καλά προστατευμένα.
Οι επιχειρήσεις πρέπει επίσης να διαθέτουν σχέδιο αντιμετώπισης περιστατικών, ώστε να γνωρίζουν πώς θα περιορίσουν μια επίθεση και πώς θα επαναφέρουν τη λειτουργία τους.
Η Ευρωπαϊκή Ένωση αλλάζει τους κανόνες για τις έξυπνες συσκευές
Η κυβερνοασφάλεια των συνδεδεμένων προϊόντων έχει πλέον περάσει και στο πεδίο της ευρωπαϊκής νομοθεσίας.
Ο Cyber Resilience Act (Κανονισμός για την Κυβερνοανθεκτικότητα) εισάγει υποχρεώσεις για τους κατασκευαστές ψηφιακών προϊόντων. Στόχος είναι οι συσκευές να σχεδιάζονται με μεγαλύτερη ασφάλεια, να υποστηρίζονται με ενημερώσεις και να αντιμετωπίζονται έγκαιρα οι ευπάθειες.
Από τις 11 Σεπτεμβρίου 2026 εφαρμόζονται οι υποχρεώσεις αναφοράς για ενεργά εκμεταλλευόμενες ευπάθειες και σοβαρά περιστατικά ασφαλείας. Η βασική εφαρμογή των υπόλοιπων υποχρεώσεων προβλέπεται από τις 11 Δεκεμβρίου 2027.
Πρόκειται για μια σημαντική αλλαγή. Η ευθύνη για την ασφάλεια δεν θα βαραίνει αποκλειστικά τον καταναλωτή. Οι κατασκευαστές θα έχουν συγκεκριμένες υποχρεώσεις για την προστασία των προϊόντων τους.
Το μέλλον του έξυπνου σπιτιού: Περισσότερη ευκολία, αλλά και μεγαλύτερη ευθύνη
Η τεχνολογία θα συνεχίσει να εισχωρεί σε κάθε πτυχή της καθημερινότητας.
Η τεχνητή νοημοσύνη, οι ψηφιακοί βοηθοί, οι αυτοματισμοί, οι έξυπνες κλειδαριές και τα συστήματα παρακολούθησης θα γίνουν ακόμη πιο διαδεδομένα.
Το σπίτι του μέλλοντος θα μπορεί να αναγνωρίζει τις συνήθειές μας, να ρυθμίζει τη θερμοκρασία, να διαχειρίζεται την κατανάλωση ενέργειας και να ελέγχει την ασφάλειά μας.
Όμως, όσο περισσότερες λειτουργίες εξαρτώνται από το διαδίκτυο, τόσο μεγαλύτερη θα είναι η ανάγκη προστασίας τους.
Δεν μπορούμε να σταματήσουμε την τεχνολογική εξέλιξη. Μπορούμε, όμως, να αποφύγουμε να μετατρέψουμε την ευκολία σε κίνδυνο.
Η ψηφιακή μας ασφάλεια ξεκινά από το σπίτι
Οι κυβερνοεπιθέσεις δεν αποτελούν πλέον αποκλειστικό πρόβλημα τραπεζών, κρατικών υπηρεσιών και μεγάλων επιχειρήσεων. Αφορούν κάθε πολίτη που χρησιμοποιεί το διαδίκτυο και κάθε νοικοκυριό που διαθέτει συνδεδεμένες συσκευές.
Μια κάμερα χωρίς ισχυρό κωδικό, ένα παλιό router ή μια εφαρμογή που έχει αποκτήσει περισσότερα δικαιώματα από όσα χρειάζεται μπορεί να δημιουργήσει προβλήματα που δεν φανταζόμαστε.
Η μεγαλύτερη παγίδα είναι να πιστεύουμε ότι επειδή κάτι βρίσκεται μέσα στο σπίτι μας, είναι αυτομάτως ασφαλές.
Η πραγματικότητα είναι διαφορετική. Το ψηφιακό μας σπίτι έχει πόρτες, παράθυρα και σημεία πρόσβασης. Απλώς δεν τα βλέπουμε.
Και σε μια εποχή όπου όλο και περισσότερες συσκευές συνδέονται στο διαδίκτυο, η προστασία τους δεν είναι πολυτέλεια. Είναι μέρος της καθημερινής μας ασφάλειας.